
All1001
-
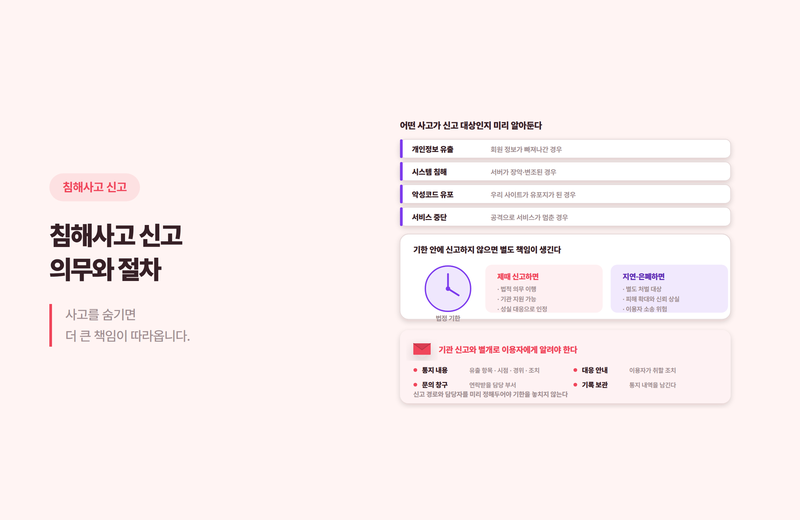 침해사고 신고 의무와 절차
-
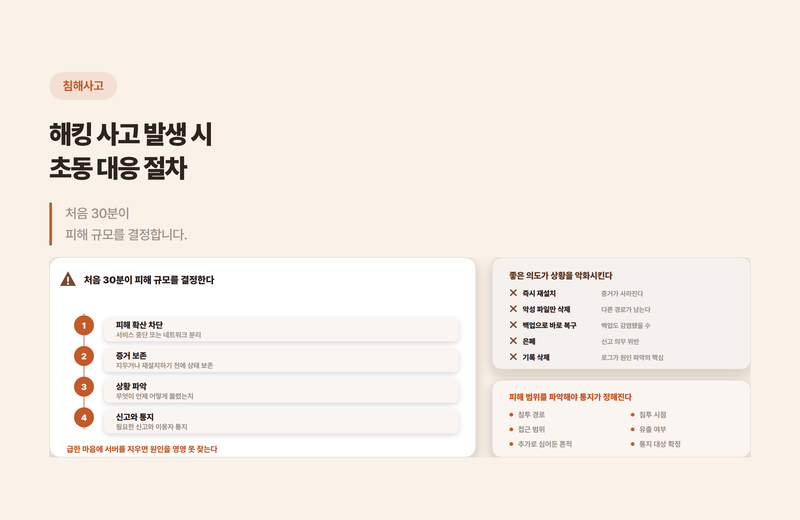 해킹 사고 발생 시 초동 대응 절차
-
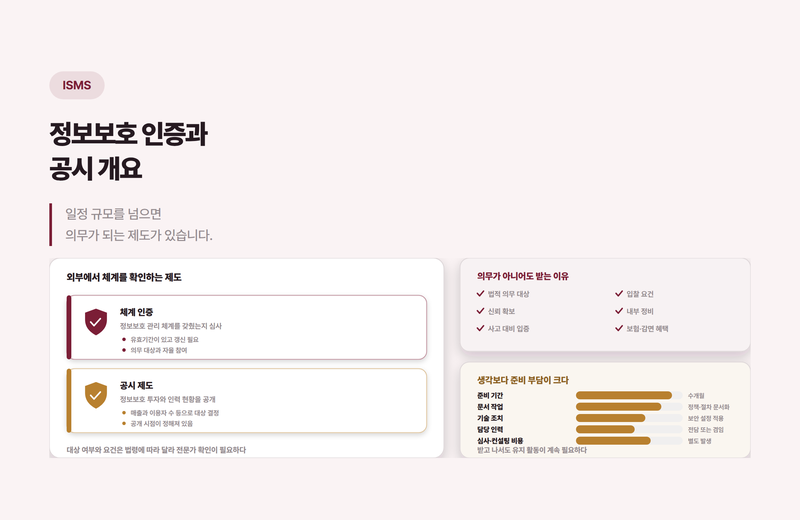 정보보호 인증과 공시 개요
-
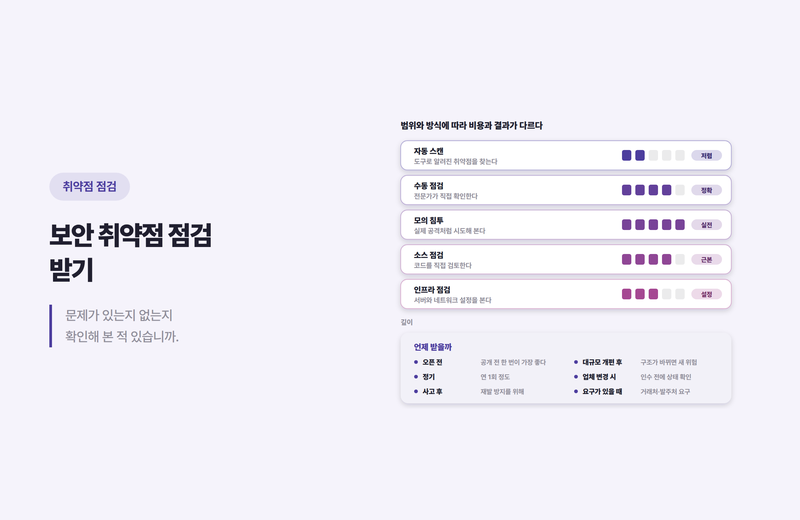 보안 취약점 점검 받기
-
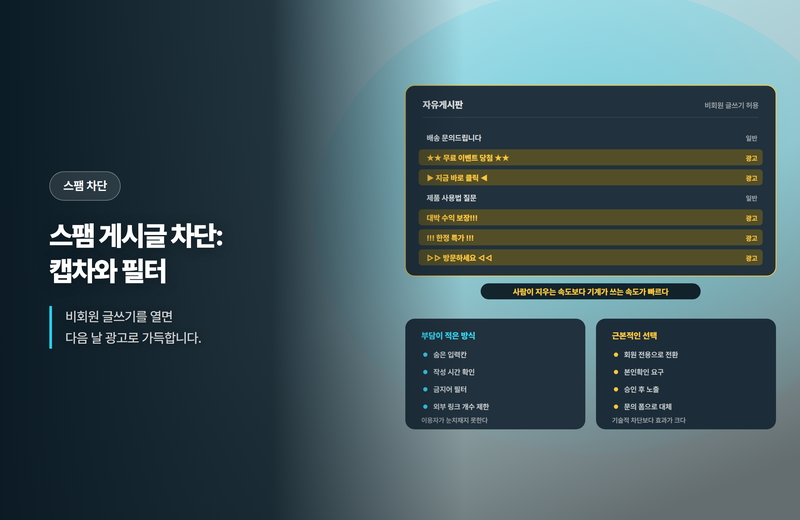 스팸 게시글 차단: 캡차와 필터
-
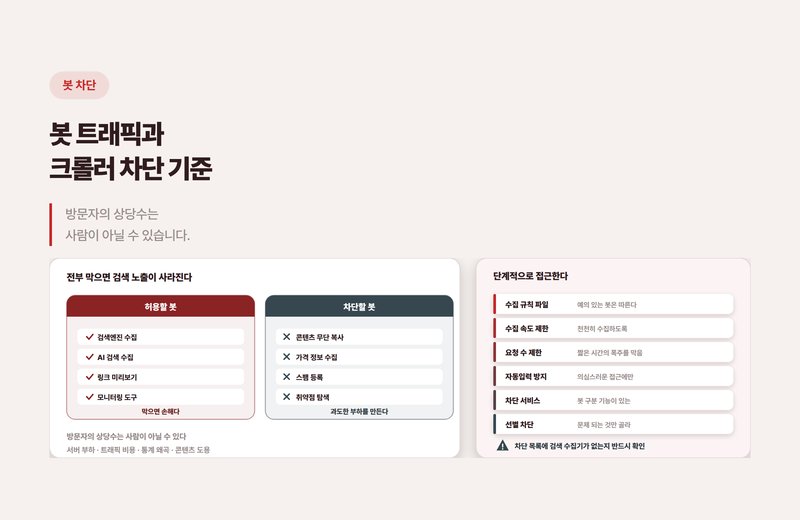 봇 트래픽과 크롤러 차단 기준
-
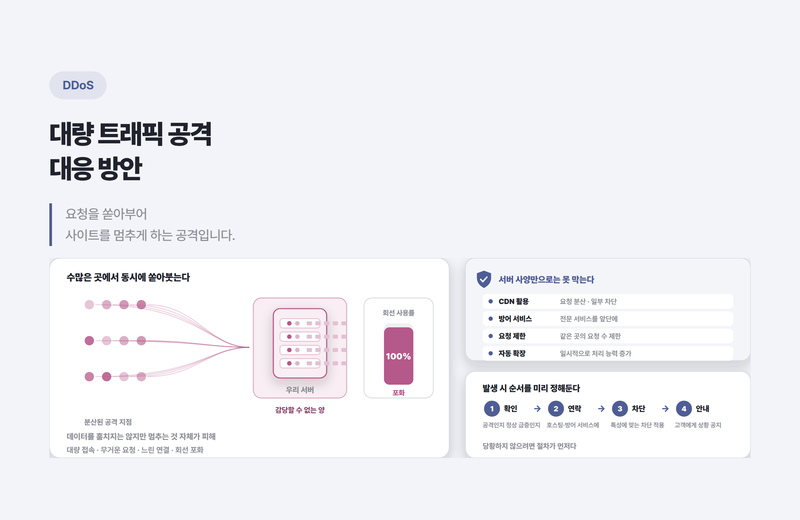 대량 트래픽 공격 대응 방안
-
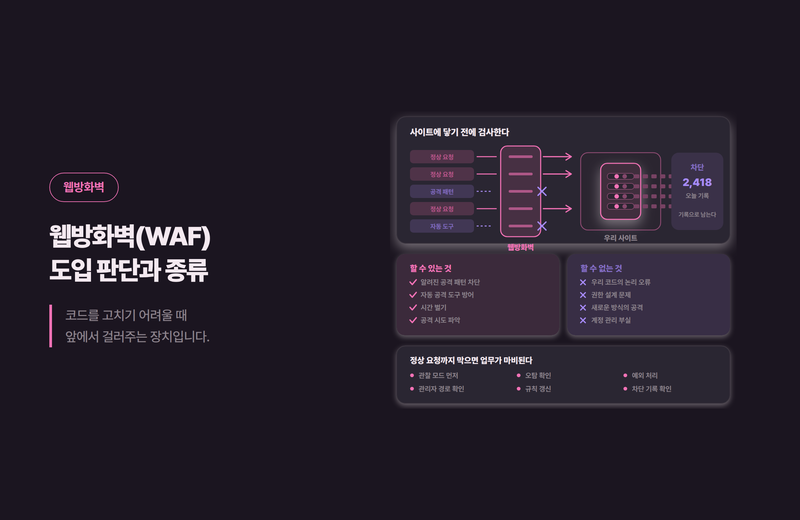 웹방화벽(WAF) 도입 판단과 종류
-
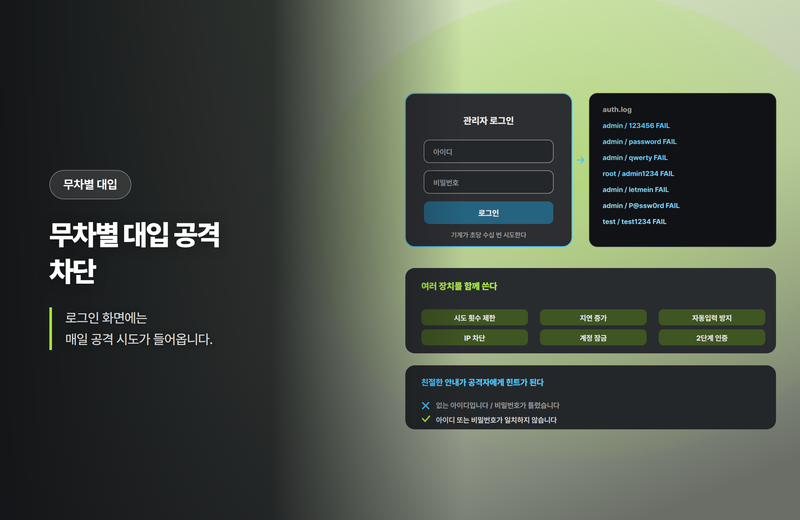 무차별 대입 공격 차단
-
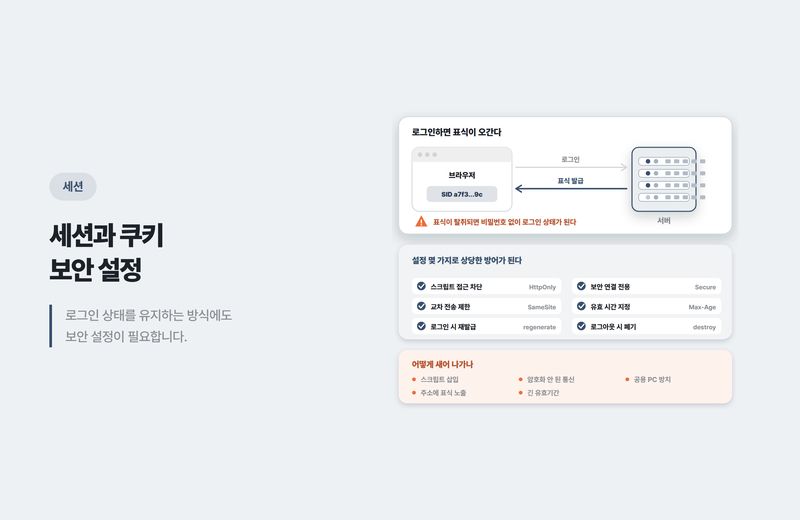 세션과 쿠키 보안 설정
-
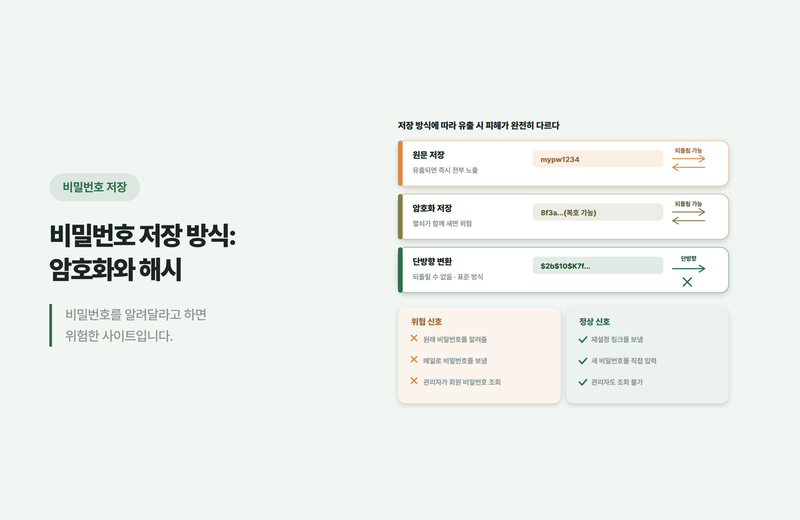 비밀번호 저장 방식: 암호화와 해시
-
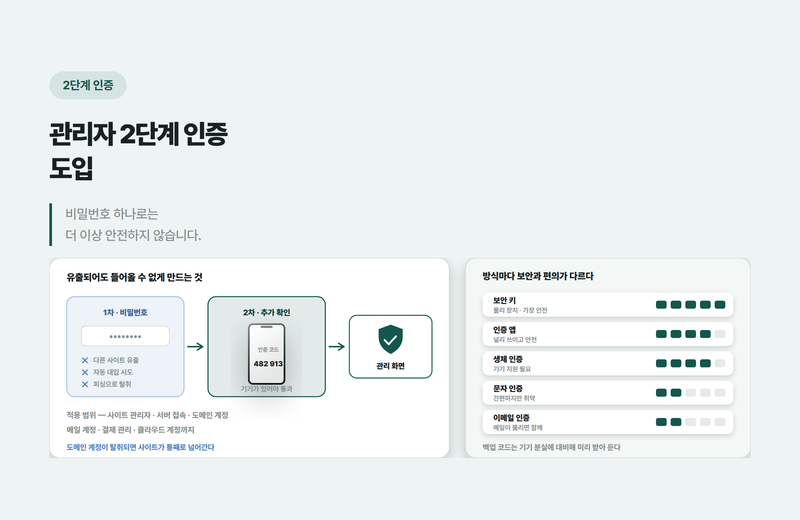 관리자 2단계 인증 도입
-
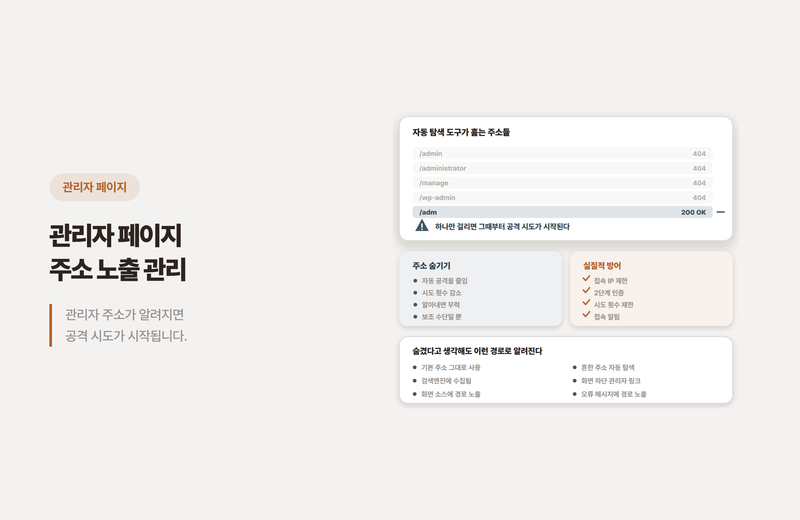 관리자 페이지 주소 노출 관리
-
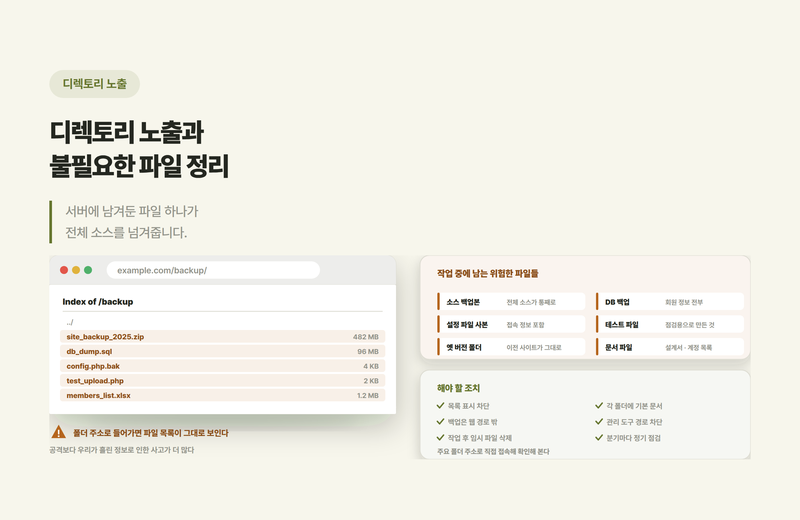 디렉토리 노출과 불필요한 파일 정리
-
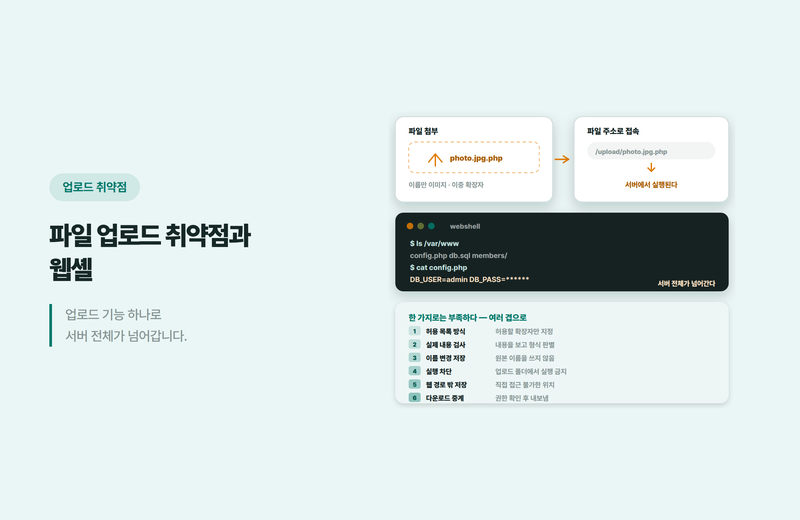 파일 업로드 취약점과 웹셸
-
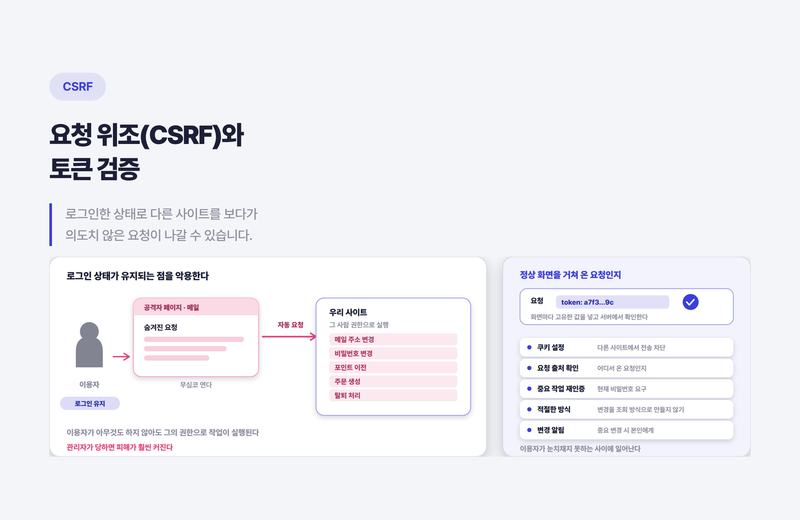 요청 위조(CSRF)와 토큰 검증
-
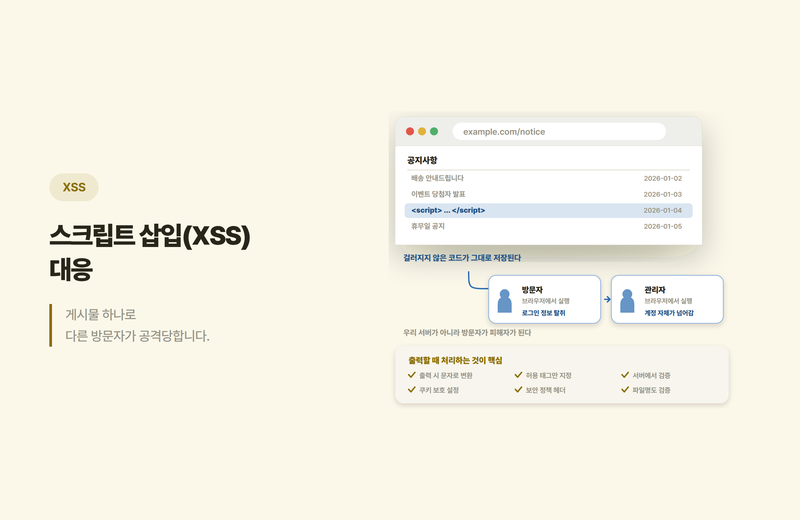 스크립트 삽입(XSS) 대응
-
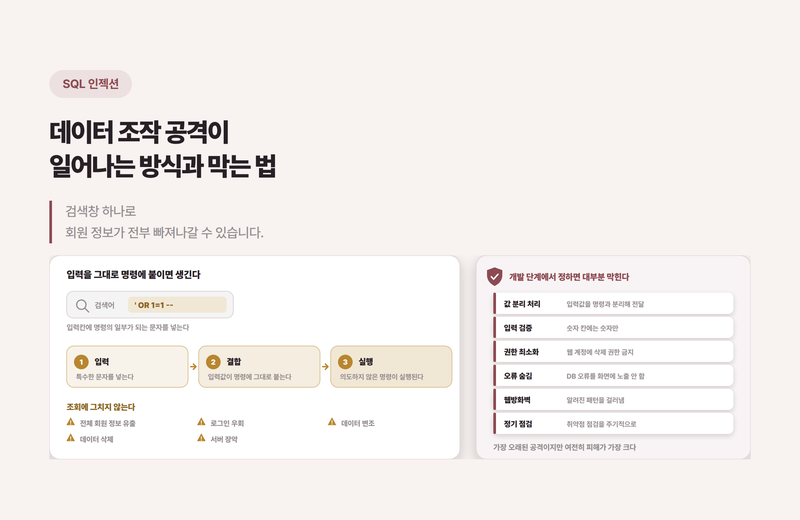 데이터 조작 공격이 일어나는 방식과 막는 법
-
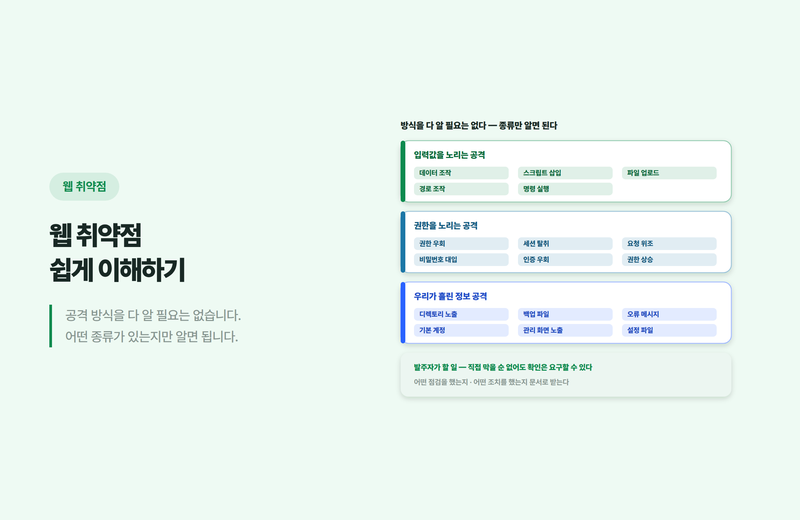 웹 취약점 쉽게 이해하기
-
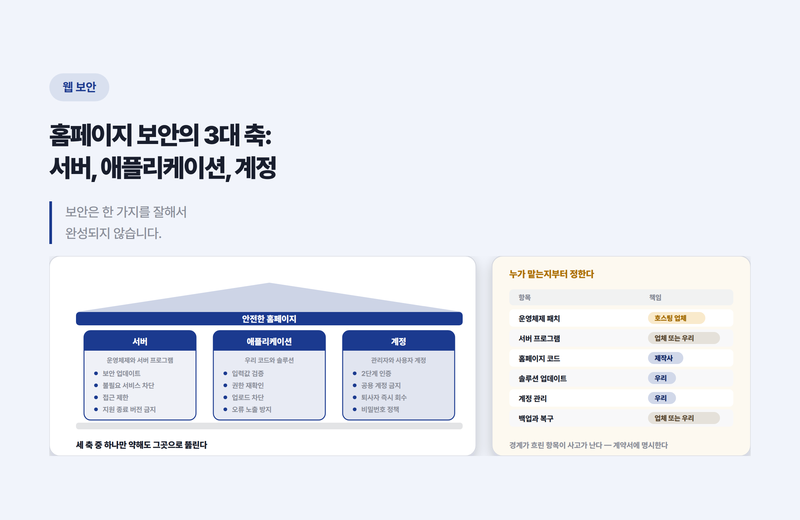 홈페이지 보안의 3대 축: 서버, 애플리케이션, 계정