
Web Guide홈페이지 해킹 예방웹 보안악성코드 감염
홈페이지 해킹의 흔한 경로와 예방책
관리가 소홀한 중소기업 사이트가 자동화된 공격의 손쉬운 표적입니다.
화면이 바뀌는 눈에 띄는 해킹보다, 방문자에게 몰래 악성코드를 뿌리거나 스팸 발송에 이용되는 조용한 해킹이 더 흔합니다. 침입 경로와 예방책을 정리했습니다.
자동화된 공격을 걸러내는 서버 · 계정 보안 점검 화면
01
경로 1
오래된 소프트웨어
오래된 소프트웨어
알려진 취약점이 가장 흔한 입구입니다. 공격자는 취약한 버전을 쓰는 사이트를 사람이 아니라 자동 도구로 찾아다닙니다. 서버 환경과 프로그램을 주기적으로 업데이트하면 자동화된 공격 대부분을 걸러냅니다.
PHP
데이터베이스
워드프레스
게시판 프로그램
웹비스타 호스팅은 서버 환경을 주기적으로 업데이트합니다.
02
경로 2
약한 관리자 비밀번호
약한 관리자 비밀번호
admin / 1234, 여러 서비스에서 재사용한 비밀번호, 퇴사자가 알고 있는 비밀번호가 실제로 뚫리는 조합입니다. 관리자 계정을 담당자별로 분리하고, 긴 비밀번호와 접속 IP 제한, 로그인 실패 반복 시 차단을 함께 적용하세요.
필수
퇴사 시 계정 정리는 반드시 절차에 포함되어야 합니다.
03
경로 3
파일 업로드와 입력 폼
파일 업로드와 입력 폼
게시판 첨부파일이나 프로필 이미지 업로드 기능으로 실행 가능한 파일을 올리는 방식, 입력 폼에 조작된 값을 넣어 데이터베이스를 직접 공격하는 방식이 있습니다. 두 가지 모두 개발 단계의 보안 코딩으로 막습니다.
업로드 형식 검증
입력값 필터링
준비된 쿼리
제작 시 보안 코딩 기준을 적용하는지 제작사에 확인하세요.
04
징후와
대응
대응
검색 결과에 낯선 제목이 뜨거나, 브라우저가 위험 사이트 경고를 띄우거나, 알 수 없는 파일이 서버에 생기거나, 사이트가 갑자기 느려지면 의심해야 합니다.
01즉시 사이트 격리 — 방문자 추가 피해를 먼저 끊는다
02원인 분석 — 경로를 찾지 못하면 복구해도 다시 뚫린다
03깨끗한 백업으로 복구 — 감염 이전 시점의 백업본을 쓴다
04비밀번호 전면 교체 — 관리자 · DB · FTP 계정을 모두 바꾼다
주의
개인정보 유출이 의심되면 법적 신고 절차를 밟습니다. 신고 시한이 정해져 있으므로 판단을 미루지 않는 것이 중요합니다.
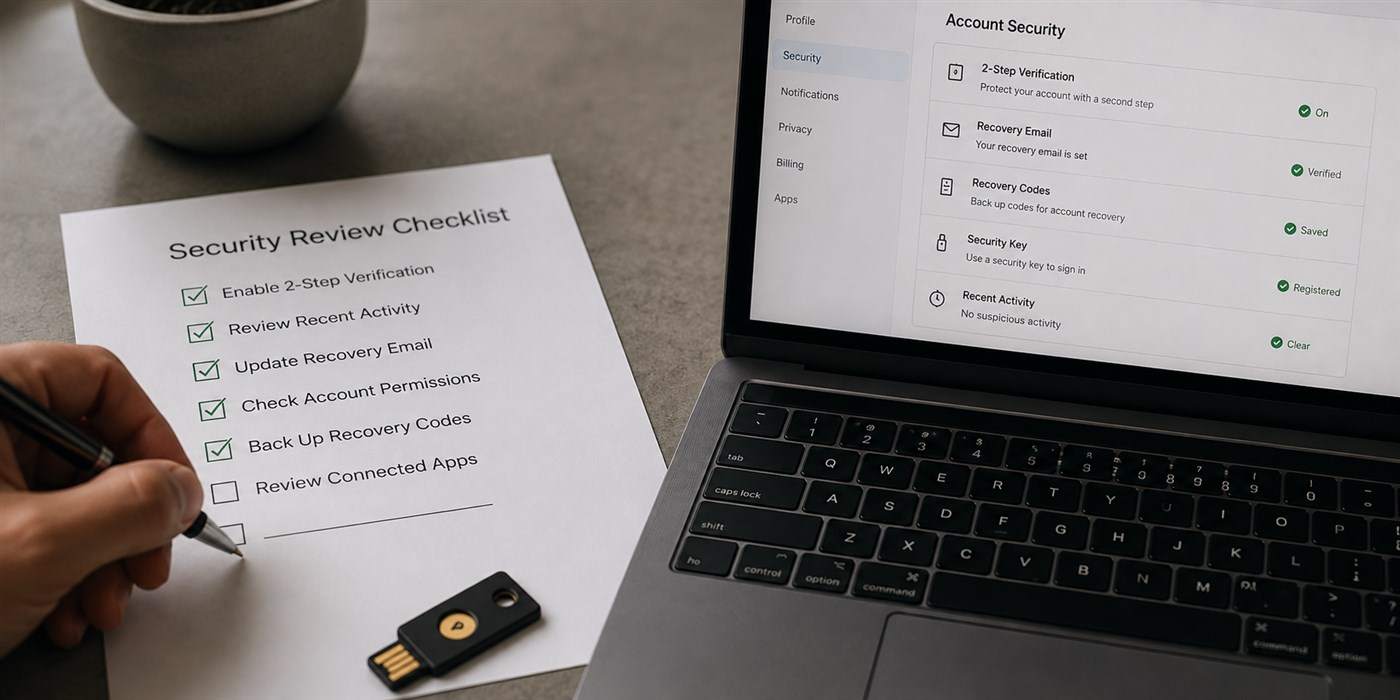
항목별 적용 여부를 표시한 보안 점검 목록
CHECK POINT
□ 서버 환경과 프로그램이 최신 버전으로 유지되고 있는가
□ 관리자 계정이 담당자별로 분리되고 IP 제한이 있는가
□ 업로드 검증과 입력값 필터링 등 보안 코딩이 적용되어 있는가
#해킹 예방
#웹 보안
#악성코드
#관리자 계정
#보안 코딩
#백업